مطالب مشابه
آسیبپذیری خطرناک تلگرام اندروید؛ هکرها میتوانند با یک تماس صوتی کنترل گوشی را به دست بگیرند
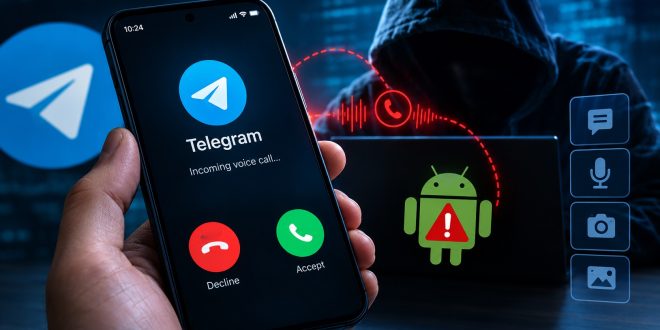
یک آسیبپذیری امنیتی در نسخه اندروید پیامرسان تلگرام شناسایی شده است که در صورت ترکیب با دو نقص امنیتی دیگر، میتواند به مهاجمان امکان اجرای کد مخرب و دسترسی گسترده به تلفن همراه قربانی را بدهد. نکته نگرانکننده این حمله آن است که مهاجم برای آغاز فرایند نفوذ، تنها به یک حساب کاربری معمولی تلگرام و برقراری تماس صوتی با قربانی نیاز دارد.
بر اساس گزارشی که وبسایت امنیت سایبری The Hacker News منتشر کرده، شرکت امنیتی NebuSec این آسیبپذیری را شناسایی کرده و جزئیات آن را در تاریخ ۲۹ اکتبر ۲۰۲۶ منتشر کرده است. تلگرام نیز پیش از انتشار عمومی گزارش، این نقص را در نسخه 12.10.4 اپلیکیشن اندروید برطرف کرده بود.
آسیبپذیری تلگرام اندروید چگونه عمل میکند؟
طبق توضیحات منتشرشده از سوی NebuSec، نقص امنیتی موردبحث در بخشی از کدهای مربوط به مدیریت تماسهای صوتی و تصویری تلگرام قرار دارد.
هنگام برقراری تماس در تلگرام، دو دستگاه برای مدیریت وضعیت تماس، پیامهای کنترلی کوتاهی با یکدیگر ردوبدل میکنند. یکی از این پیامها MediaState نام دارد و اطلاعاتی مانند وضعیت میکروفون، فعال یا غیرفعال بودن دوربین و چرخش تصویر ویدئویی را منتقل میکند.
مشکل زمانی ایجاد میشود که برنامه هنگام پردازش این پیام، برخی فیلدهای اطلاعاتی را بهدرستی بررسی نمیکند. در نتیجه، تلگرام ممکن است به بخشی از حافظه دسترسی پیدا کند که نباید به آن دسترسی داشته باشد.
این نقص در صورت استفاده از زنجیره حمله مناسب میتواند زمینه اجرای کد از راه دور (Remote Code Execution یا RCE) را فراهم کند.
هکرها چگونه میتوانند از طریق یک تماس صوتی گوشی را هک کنند؟
بر اساس اطلاعات ارائهشده توسط NebuSec، آسیبپذیری اصلی بهتنهایی تمام مراحل نفوذ را انجام نمیدهد؛ بلکه مهاجم میتواند آن را با دو نقص امنیتی دیگر ترکیب کند تا سطح دسترسی خود را افزایش دهد.
فرایند حمله بهصورت کلی شامل مراحل زیر است:
- مهاجم با استفاده از یک حساب کاربری عادی تلگرام با قربانی تماس صوتی برقرار میکند.
- قربانی تماس را پاسخ میدهد و فرایند آسیبپذیر پردازش اطلاعات تماس فعال میشود.
- مهاجم از نقص حافظه برای عبور از محدودیتهای امنیتی برنامه استفاده میکند.
- با ترکیب آسیبپذیری اصلی و یک نقص افشای اطلاعات، امکان خروج از محیط محدود برنامه و دسترسی به سیستمعامل اندروید فراهم میشود.
- در مرحله بعد، استفاده از یک آسیبپذیری سطح Root میتواند کنترل گستردهتری از دستگاه را در اختیار مهاجم قرار دهد.
در صورت موفقیت کامل این زنجیره حمله، مهاجم بالقوه میتواند به اطلاعات پیامها، میکروفون و دوربین دستگاه دسترسی پیدا کند.
البته باید توجه داشت که جزئیات فنی کامل این زنجیره حمله بهصورت عمومی منتشر نشده و بخشی از اطلاعات موجود بر اساس توضیحات شرکت NebuSec است.
کدام نسخههای تلگرام در معرض خطر هستند؟
طبق اعلام NebuSec، نسخههای 8.6.2 تا 12.10.3 تلگرام برای اندروید در محدوده نسخههای آسیبپذیر قرار دارند.
این نسخهها در فاصله مارس ۲۰۲۲ تا سپتامبر ۲۰۲۶ منتشر شدهاند.
تلگرام در نسخه 12.10.4 این نقص را برطرف کرده است. بنابراین کاربران باید مطمئن شوند که از این نسخه یا نسخههای جدیدتر استفاده میکنند.
نکته مهم این است که در زمان انتشار گزارش، این آسیبپذیری شناسه CVE دریافت نکرده بود.
آیا کاربران آیفون و نسخه دسکتاپ تلگرام هم در خطر هستند؟
بر اساس بررسیهای منتشرشده، NebuSec این نقص را در تماسهای صوتی خصوصی روی دستگاههای مبتنی بر معماری ARM64 تأیید کرده است.
در حال حاضر شواهد کافی برای تأیید تأثیر مستقیم این آسیبپذیری بر نسخههای iOS و دسکتاپ تلگرام یا تماسهای گروهی ارائه نشده است.
اگرچه تلگرام از یک کتابخانه مشترک به نام tgcalls برای مدیریت تماسها در پلتفرمهای مختلف استفاده میکند، اصلاحات مرتبط در نسخههای iOS و دسکتاپ نیز در زمانبندی متفاوتی منتشر شدهاند.
بنابراین نمیتوان بدون شواهد فنی بیشتر، همه نسخههای تلگرام را در معرض یکسان این آسیبپذیری دانست.
چگونه از هک شدن تلگرام و گوشی اندرویدی جلوگیری کنیم؟
مهمترین اقدام برای محافظت در برابر این آسیبپذیری، بهروزرسانی تلگرام به نسخه 12.10.4 یا بالاتر است.
علاوه بر این، رعایت توصیههای زیر میتواند احتمال سوءاستفاده از چنین نقصهایی را کاهش دهد:
- تلگرام را بهروزرسانی کنید: آخرین نسخه رسمی برنامه را از فروشگاه معتبر یا منبع رسمی دریافت کنید.
- تماسهای ناشناس را پاسخ ندهید: در صورتی که تماس مشکوکی دریافت کردید، از پاسخ دادن به آن خودداری کنید.
- محدودیت تماس را فعال کنید: در تنظیمات حریم خصوصی تلگرام، امکان برقراری تماس را روی Nobody قرار دهید.
- سیستمعامل اندروید را بهروز نگه دارید: بهروزرسانیهای امنیتی اندروید نقش مهمی در مقابله با آسیبپذیریهای سطح سیستم دارند.
- مجوزهای برنامهها را بررسی کنید: دسترسی برنامههای نصبشده به میکروفون، دوربین و سایر اطلاعات حساس را کنترل کنید.
چگونه تماس صوتی تلگرام را غیرفعال کنیم؟
برای مسدود کردن تماسهای ورودی تلگرام میتوانید مراحل زیر را انجام دهید:
- وارد بخش Settings تلگرام شوید.
- گزینه Privacy and Security را انتخاب کنید.
- وارد قسمت Calls شوید.
- گزینه Who can call me را روی Nobody قرار دهید.
به گفته NebuSec، محدود کردن تماسهای تلگرام به Nobody میتواند از فعال شدن این مسیر حمله از طریق تماس جلوگیری کند.
آیا از این آسیبپذیری در حملات واقعی استفاده شده است؟
یکی از نکات مهم گزارش NebuSec این است که این شرکت تاکنون شواهدی مبنی بر استفاده مستقیم از این آسیبپذیری در حملات واقعی مشاهده نکرده است.
این شرکت همچنین اعلام کرده که پس از بررسیهای خود، متوجه شده است این نقص میتواند در قالب یک زنجیره حمله به اجرای کد از راه دور منجر شود.
NebuSec در تاریخ ۲۶ سپتامبر ۲۰۲۶ این مشکل را به تلگرام گزارش کرده است. با این حال، طبق اظهارات مدیرعامل این شرکت، تلگرام با برداشت NebuSec درباره امکان تبدیل این نقص به اجرای کد از راه دور موافق نبوده است.
در زمان انتشار گزارش The Hacker News، این آسیبپذیری شناسه CVE نداشت و پاداشی نیز بابت گزارش آن پرداخت نشده بود.
جمعبندی؛ کاربران تلگرام اندروید باید چه کاری انجام دهند؟
شناسایی این آسیبپذیری بار دیگر نشان میدهد که حتی پیامرسانهای پرکاربرد و شناختهشده نیز ممکن است با مشکلات امنیتی جدی مواجه شوند.
اگرچه برای بهرهبرداری از این نقص، پاسخ دادن قربانی به تماس صوتی ضروری است و تاکنون شواهدی از سوءاستفاده واقعی از آن گزارش نشده، اما امکان ترکیب این آسیبپذیری با دو نقص دیگر و دستیابی به سطح دسترسی گسترده در گوشی، اهمیت موضوع را افزایش میدهد.
اگر از تلگرام روی گوشی اندرویدی استفاده میکنید، پیشنهاد میشود همین حالا نسخه برنامه خود را بررسی کرده و در صورت قدیمی بودن، آن را به نسخه 12.10.4 یا جدیدتر ارتقا دهید.
فراموش نکنید که بهروزرسانی نرمافزارها یکی از سادهترین و مؤثرترین راهکارها برای افزایش امنیت اطلاعات شخصی و جلوگیری از حملات سایبری است.